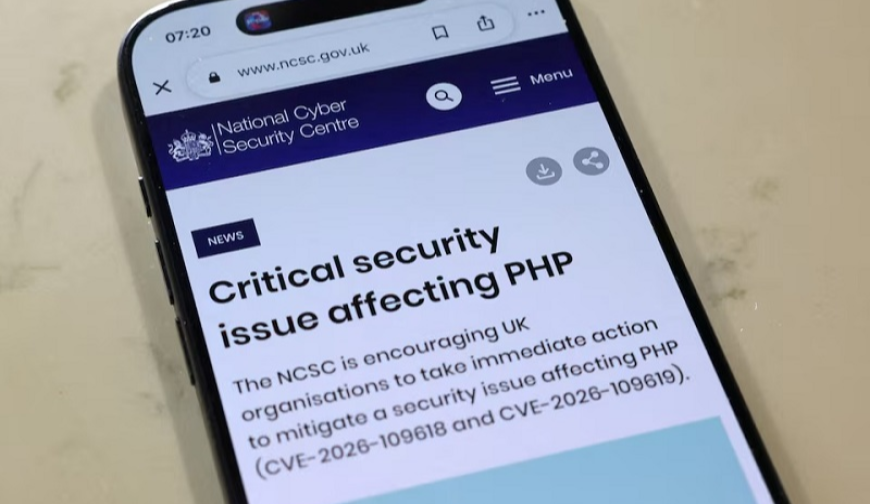
অনলাইন জগতের অন্যতম প্রধান ভিত্তি এবং বহুল ব্যবহৃত প্রোগ্রামিং ভাষা ‘পিএইচপি’ (PHP)-তে এক অভূতপূর্ব ও গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হয়েছে। এআই বা কৃত্রিম বুদ্ধিমত্তা ব্যবহার করে প্রযুক্তি সফটওয়্যারটিতে লুকিয়ে থাকা এই দীর্ঘদিনের সিকিউরিটি বাগ খুঁজে বের করা হয়। তবে ত্রুটি সংশোধন করে প্যাচ প্রকাশের পর পরেই চরম সাইবার হামলার আশঙ্কায় ইউরোপসহ বিশ্বের বিভিন্ন অঞ্চলে সরকারি, বেসরকারি ও জরুরি সেবামূলক বহু ওয়েবসাইট সাময়িকভাবে বন্ধ করে দেওয়া হয়েছে।
বিশ্বজুড়ে কোটি কোটি ওয়েবসাইটের পেছনের মূল শক্তি হিসেবে কাজ করে পিএইচপি। ডব্লিউথ্রিটেকস (W3Techs)-এর তথ্য অনুযায়ী, ইন্টারনেটে ব্যবহৃত শনাক্তযোগ্য প্রোগ্রামিং ভাষার প্রায় ৭৫ শতাংশই পিএইচপি। বিশ্বখ্যাত প্ল্যাটফর্ম ওয়ার্ডপ্রেস, ড্রুপাল, জুমলা ও ম্যাজেন্টার মতো কন্টেন্ট ম্যানেজমেন্ট সিস্টেমগুলো পিএইচপির ওপর ভিত্তি করেই নির্মিত। ফলে এই নিরাপত্তা ত্রুটির ফলে গোটা ইন্টারনেট জগৎ এক নজিরবিহীন ঝুঁকির মুখে পড়েছে।
পরিস্থিতির ভয়াবহতা নিয়ে সেনসিস জানিয়েছে, বর্তমানে অনলাইনে সক্রিয় থাকা প্রায় ২৬ লাখ পিএইচপি সার্ভারের মধ্যে আনুমানিক ১৫ লাখ সার্ভারই এত পুরনো সংস্করণে চলছে, যেগুলোর জন্য এখনও কোনো সিকিউরিটি প্যাচ প্রস্তুত করা সম্ভব হয়নি। ড্রুপাল অ্যাসোসিয়েশনের অন্তর্বর্তী প্রধান নির্বাহী টিফানি ফ্যারিসের মতে, গত ২০ বছরে বাজারে আসা পিএইচপির যেকোনো ভার্সন ব্যবহারকারী সার্ভারই এই মারাত্মক ত্রুটির আওতায় রয়েছে।
এই প্রেক্ষাপটে বুধবার পিএইচপি ডেভেলপাররা জরুরি নিরাপত্তা সংশোধনী প্রকাশ করে বিশ্বজুড়ে সব ব্যবহারকারীকে অবিলম্বে সফটওয়্যার হালনাগাদ করার আহ্বান জানিয়েছেন। তবে বিশেষজ্ঞরা সতর্ক করে বলেছেন, সংশোধনীর কোড প্রকাশ্যে আসায় হ্যাকাররা এআই ব্যবহার করে কয়েক মুহূর্তেই ত্রুটির সুযোগ কাজে লাগানোর কৌশল তৈরি করে ফেলছে। সাইবার নিরাপত্তা গবেষণা প্রতিষ্ঠান ‘টিএলপি: ব্ল্যাক’-এর সহ-প্রতিষ্ঠাতা কস্টিন রাইউ জানান, বিশ্বজুড়ে অরক্ষিত সার্ভারগুলোতে দখল নেওয়ার জন্য হ্যাকারদের মধ্যে তীব্র প্রতিযোগিতা শুরু হয়ে গেছে।
উদ্বেগজনক এই ত্রুটি প্রথম শনাক্ত করেছিল সাইবার নিরাপত্তা সংস্থা 'উইজ' (Wiz) ও 'ক্যালিফ'। তারা গুগলের জেমিনি ৪ আর্গন, ওপেনএআইয়ের জিপিটি-৫.৬ সল এবং উইজ অ্যাটলাসের মতো শক্তিশালী এআই মডেল ব্যবহার করে সফটওয়্যারটির গভীরে লুকিয়ে থাকা ফাটল বের করে আনে। হোয়াইট হাউস গত শুক্রবারই বিষয়টি সম্পর্কে অবহিত হয়। অন্যদিকে অ্যামাজনের নিরাপত্তাপ্রধান সি জে মোজেস জানান, গত ১৭ অক্টোবর থেকেই তাঁদের পরীক্ষামূলক সিস্টেমে এই ত্রুটি কাজে লাগিয়ে হামলা চালানোর প্রচেষ্টা শনাক্ত করা হয়েছিল, যা সংশোধনী প্রকাশের পর বহুগুণ বেড়ে গেছে।
হামলার হাত থেকে রক্ষা পেতে ইউরোপের বিভিন্ন দেশ আগাম ব্যবস্থা হিসেবে নিজেদের অনলাইন অবকাঠামো বন্ধ রাখতে বাধ্য হচ্ছে। নেদারল্যান্ডসের জাতীয় সাইবার নিরাপত্তা কেন্দ্র, গুরুত্বপূর্ণ রটারডাম বন্দর, সরকারি সেবা পোর্টাল, শীর্ষ পাঁচটি রাজনৈতিক দল, জাতীয় ফুটবল সংস্থা এবং একাধিক হাসপাতালের ওয়েবসাইট সাময়িকভাবে বন্ধ রাখা হয়েছে।
এছাড়া ফিনল্যান্ডে সরকারি জনসেবা নেটওয়ার্ক স্থগিত করেছে আইটি সেবাদাতা প্রতিষ্ঠান ‘ভালতোরি’। ডেনমার্কে বন্ধ করা হয়েছে জাতীয় বিদ্যালয় যোগাযোগ প্ল্যাটফর্মসহ গুরুত্বপূর্ণ বেশ কিছু অনলাইন সেবা। প্রতিরোধমূলক ব্যবস্থা হিসেবে ফ্রান্সের স্বরাষ্ট্র মন্ত্রণালয় তাদের সব ওয়েবসাইট মেইনটেন্যান্স মোডে নিয়ে গেছে। পাশাপাশি, অনলাইন বিশ্বকোষ উইকিপিডিয়ার পরিচালনাকারী প্রতিষ্ঠান 'উইকিমিডিয়া ফাউন্ডেশন' ও ডিজিটাল লাইব্রেরি 'ইন্টারনেট আর্কাইভ' সাময়িকভাবে কিছু সার্ভার বন্ধ রেখে নিরাপত্তা হালনাগাদের কাজ শেষ করছে।
বিশেষজ্ঞরা স্পষ্টভাবে জানিয়েছেন, এআই প্রযুক্তি যেমন দ্রুত ত্রুটি শনাক্তে সাহায্য করছে, তেমনি হামলাকারীদের সাইবার আক্রমণের গতিও অনেক বাড়িয়ে দিয়েছে। তাই এই মুহূর্তের একমাত্র সমাধান হলো কালবিলম্ব না করে নিজেদের পিএইচপি নির্ভর সিস্টেমগুলোতে দ্রুততম সময়ে সিকিউরিটি আপডেট প্রয়োগ করা।



 ধ্রুব নিউজ ডেস্ক